#awareness
40 posts · Last used 5d
Replying to
@stux@mstdn.social
You reminded me this saying
Some obsess over cleanliness expensive shampoo, perfume, tailored clothes while their minds hold ideas filthier than the shit under their shoes. And not even their own ideas to defend, but society's. Move them and they become someone else, will-less.
#Society #Philosophy #Awareness
“Hasło Password1 – nie jest dobrym hasłem” – tak ostrzega brytyjskie ICO (odpowiednik naszego Urzędu Ochrony Danych Osobowych).
Nieco więcej w notce tutaj. A w skrócie: W każdym razie ICO pisze tak: “Password1 is not an appropriate password”. ~ms
#WBiegu #Awareness #Ciekawostki #Hasła #Ido
Kampania na ponad milion wiadomości. Atakujący podszywali się pod kadrę kierowniczą i wysyłali faktury
Złośliwe wiadomości e-mail to nie tylko ataki phishingowe. Atakujący próbują sprawiać, że wysyłane przez nich maile wyglądają jak wiarygodne powiadomienia skierowane do potencjalnych ofiar, chociażby udając wewnętrzną komunikację w organizacji. TLDR: Badacze z Microsoft przeanalizowali kampanię obejmującą ponad milion wiadomości e-mail próbujących nakłonić ofiary do wykonania transakcji finansowych. Atakujący podszywał...
#Aktualności #Atak #Awareness #Mail #Phighing
Kampania na ponad milion wiadomości. Atakujący podszywali się pod kadrę kierowniczą i wysyłali faktury https://sekurak.pl/kampania-na-ponad-milion-wiadomosci-atakujacy-podszywali-sie-pod-kadre-kierownicza-i-wysylali-faktury/ #Aktualnoci #Atak #Awareness #Mail #Phighing
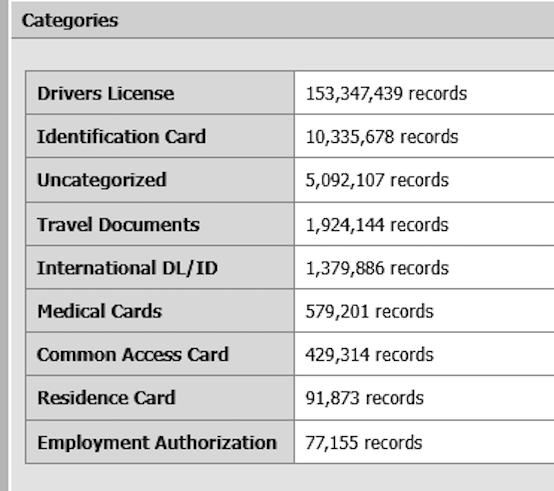
Na sprzedaż trafiło ponad 170 milionów skanów dokumentów identyfikujących tożsamość. Wyciek danych IDScan, jeden z największych w historii Ameryki Północnej.
Na przełomie sierpnia i września dziennikarz Brian Krebs prowadzący popularnego bloga KrebsOnSecurity otrzymał informację o nielegalnym ogłoszeniu sprzedaży danych. Poprzez rosyjskojęzyczne forum Exploit trafił na serwis Nexus oferujący sprzedaż wykradzionych danych. Weryfikując darmową próbkę, dziennikarz znalazł między innymi własne prawo jazdy oraz skan dokumentu Sekretarza Obrony USA, Pete’a Hegsetha. Przekazał...
#WBiegu #Awareness #Dokumenty #Idscan #Paszport #Prawojazdy #Security #Usa #Wyciek
Na sprzedaż trafiło ponad 170 milionów skanów dokumentów identyfikujących tożsamość. Wyciek danych IDScan, jeden z największych w historii Ameryki Północnej. https://sekurak.pl/na-sprzedaz-trafilo-ponad-170-milionow-skanow-dokumentow-identyfikujacych-tozsamosc-wyciek-danych-idscan-jeden-z-najwiekszych-w-historii-ameryki-polnocnej/ #Wbiegu #Awareness #Dokumenty #Idscan #Paszport #Prawojazdy #Security #Usa #Wyciek
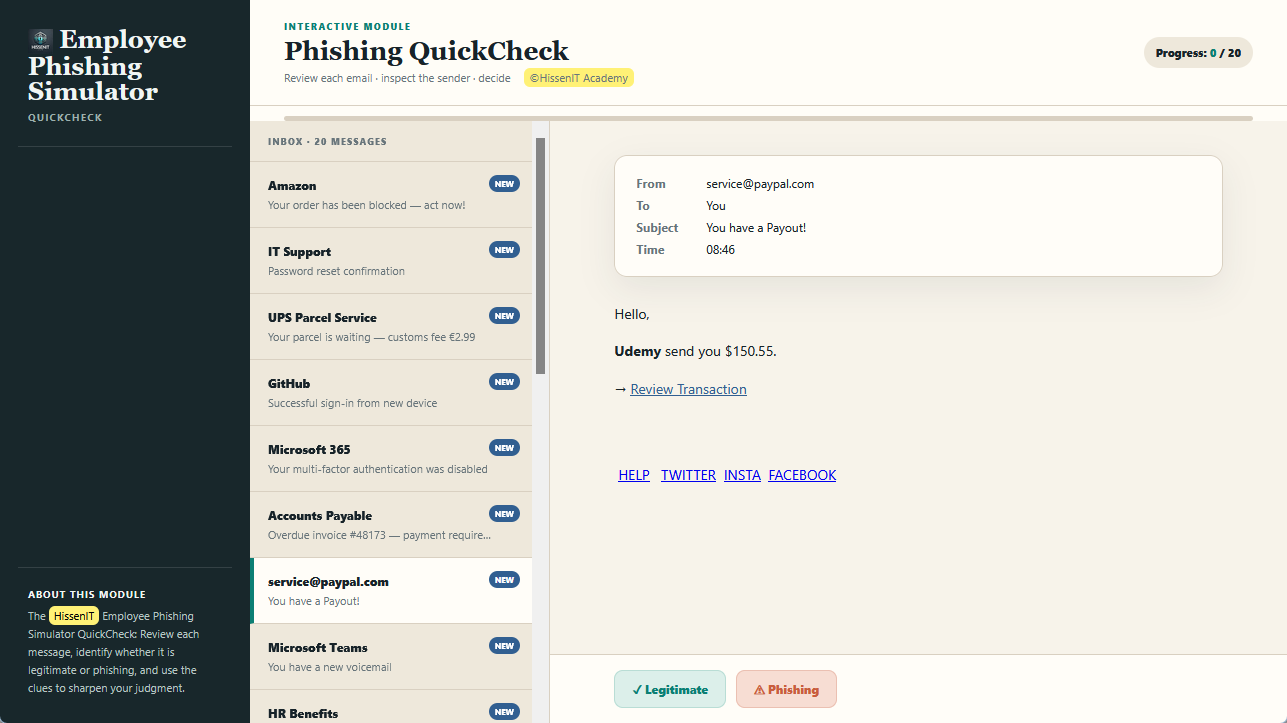
New free Employee Phishing Simulator QuickCheck as SCORM module
→ In this Phishing Simulator Employees shall review each message, identify whether it is legitimate or phishing, and use clues to sharpen their judgment. LMS reporting gives managers valuable insights into how their employees respond to common and sometimes deceptive phishing emails, helping identify potential gaps in security awareness and areas...
#ciso #itsecurity #cybersecurity #awareness #lms #free
Boosted by @trending@homestead.social
AliExpress Silent WebAudio Fingerprinting Uses Bluetooth Hardware
AliExpress uses hidden WebAudio graphs to fingerprint devices, which blocks Bluetooth multipoint headphones from switching audio sources. The tracking relies on obfuscated scripts that maintain an active audio pipeline even when muted.
If you shop on AliExpress and your Bluetooth headphones stop switching between devices, this is caused by hidden tracking scripts on the site, not broken hardware. Install uBlock Origin and add filter rules to block collina.js and fireyejs.js on aliexpress.com, then close all open AliExpress tabs and reload the site for the fix to take effect.
#cybersecurity #infosec #knowledge #awareness
Spuszczony ze smyczy model AI próbował zainfekować oprogramowanie open source, tak aby dalej zainfekowało ono innych użytkowników. https://sekurak.pl/spuszczony-ze-smyczy-model-ai-probowal-zainfekowac-oprogramowanie-open-source-tak-aby-dalej-zainfekowalo-ono-innych-uzytkownikow/ #Wbiegu #Ai #Awareness #Socjotechnika
Spuszczony ze smyczy model AI próbował zainfekować oprogramowanie open source, tak aby dalej zainfekowało ono innych użytkowników.
AISI (brytyjska organizacja rządowa) 122 razy poprosiła modele AI o wykonanie pewnego zadania hackerskiego.W tym celu specjalnie wyłączyli zabezpieczenia modeli przed nieautoryzowanym hackowaniem (normalne, komercyjne modele nie mają takiej możliwości, ale w teście chodziło o sprawdzenie realnych możliwości narzędzi). Modele dostały również pełen dostęp do internetu (!). Efekt? 19 prób...
#WBiegu #Ai #Awareness #Socjotechnika
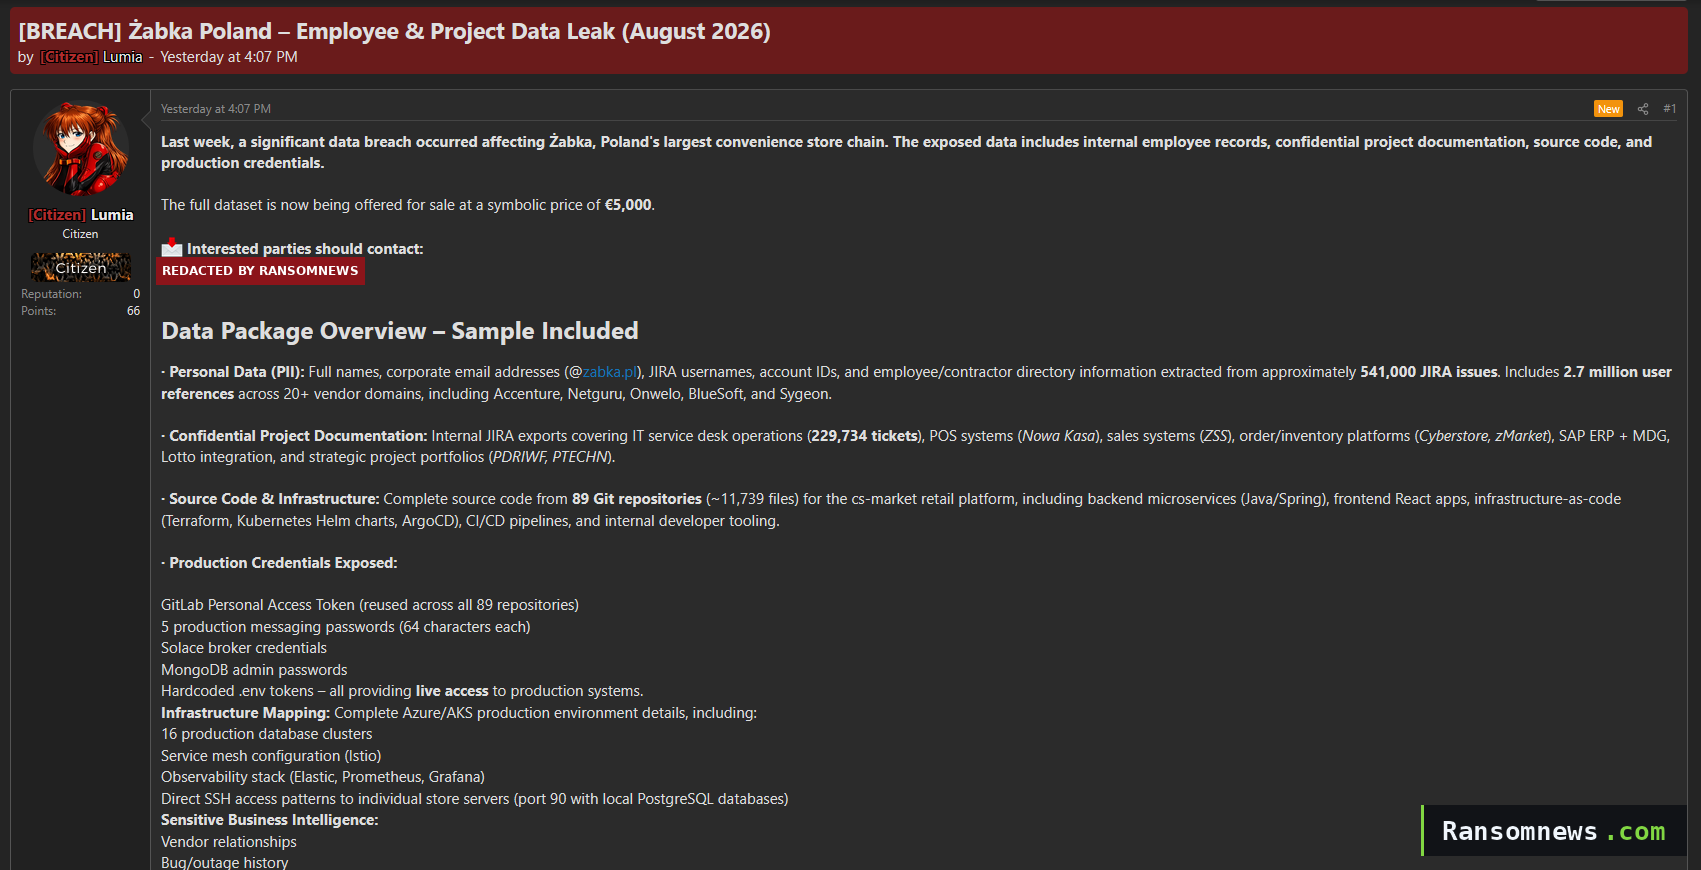
Potencjalny wyciek danych z Żabki https://sekurak.pl/potencjalny-wyciek-danych-z-zabki/ #Aktualnoci #Wbiegu #Atak #Awareness #Dane #Ransomware #Wyciek #abka
Potencjalny wyciek danych z Żabki
Na popularnym forum cyberprzestępczym pojawiła się informacja o rzekomym wycieku danych z systemów sieci sklepów Żabka. Sprzedający twierdzi, że jest w posiadaniu około 541 tys. zgłoszeń w Jirze, 229 734 zgłoszeń do działu obsługi IT oraz kodu źródłowego z 89 repozytoriów Gitlab. Ransomnews podaje, że próbka wygląda na wewnętrznie spójną,...
#Aktualności #WBiegu #Atak #Awareness #Dane #Ransomware #Wyciek #Żabka
Drugi semestr Sekurak.Academy 2026 startuje w sierpniu. Trzy lata, 15 tys. uczestników i… mega nowości!
Za nami ponad trzy lata Sekurak.Academy! Do tej pory zgromadziliśmy 15 000 uczestników, którzy regularnie szlifują swoje umiejętności razem z najlepszymi trenerami-praktykami w Polsce. A teraz rozsiądź się wygodnie, bo zrobi się naprawdę ciekawie. W sierpniu rusza drugi semestr 2026 i tym razem agenda jest szczególnie mocna – pełna praktycznych,...
#Aktualności #Akademia #Awareness #Nis2 #Szkolenia
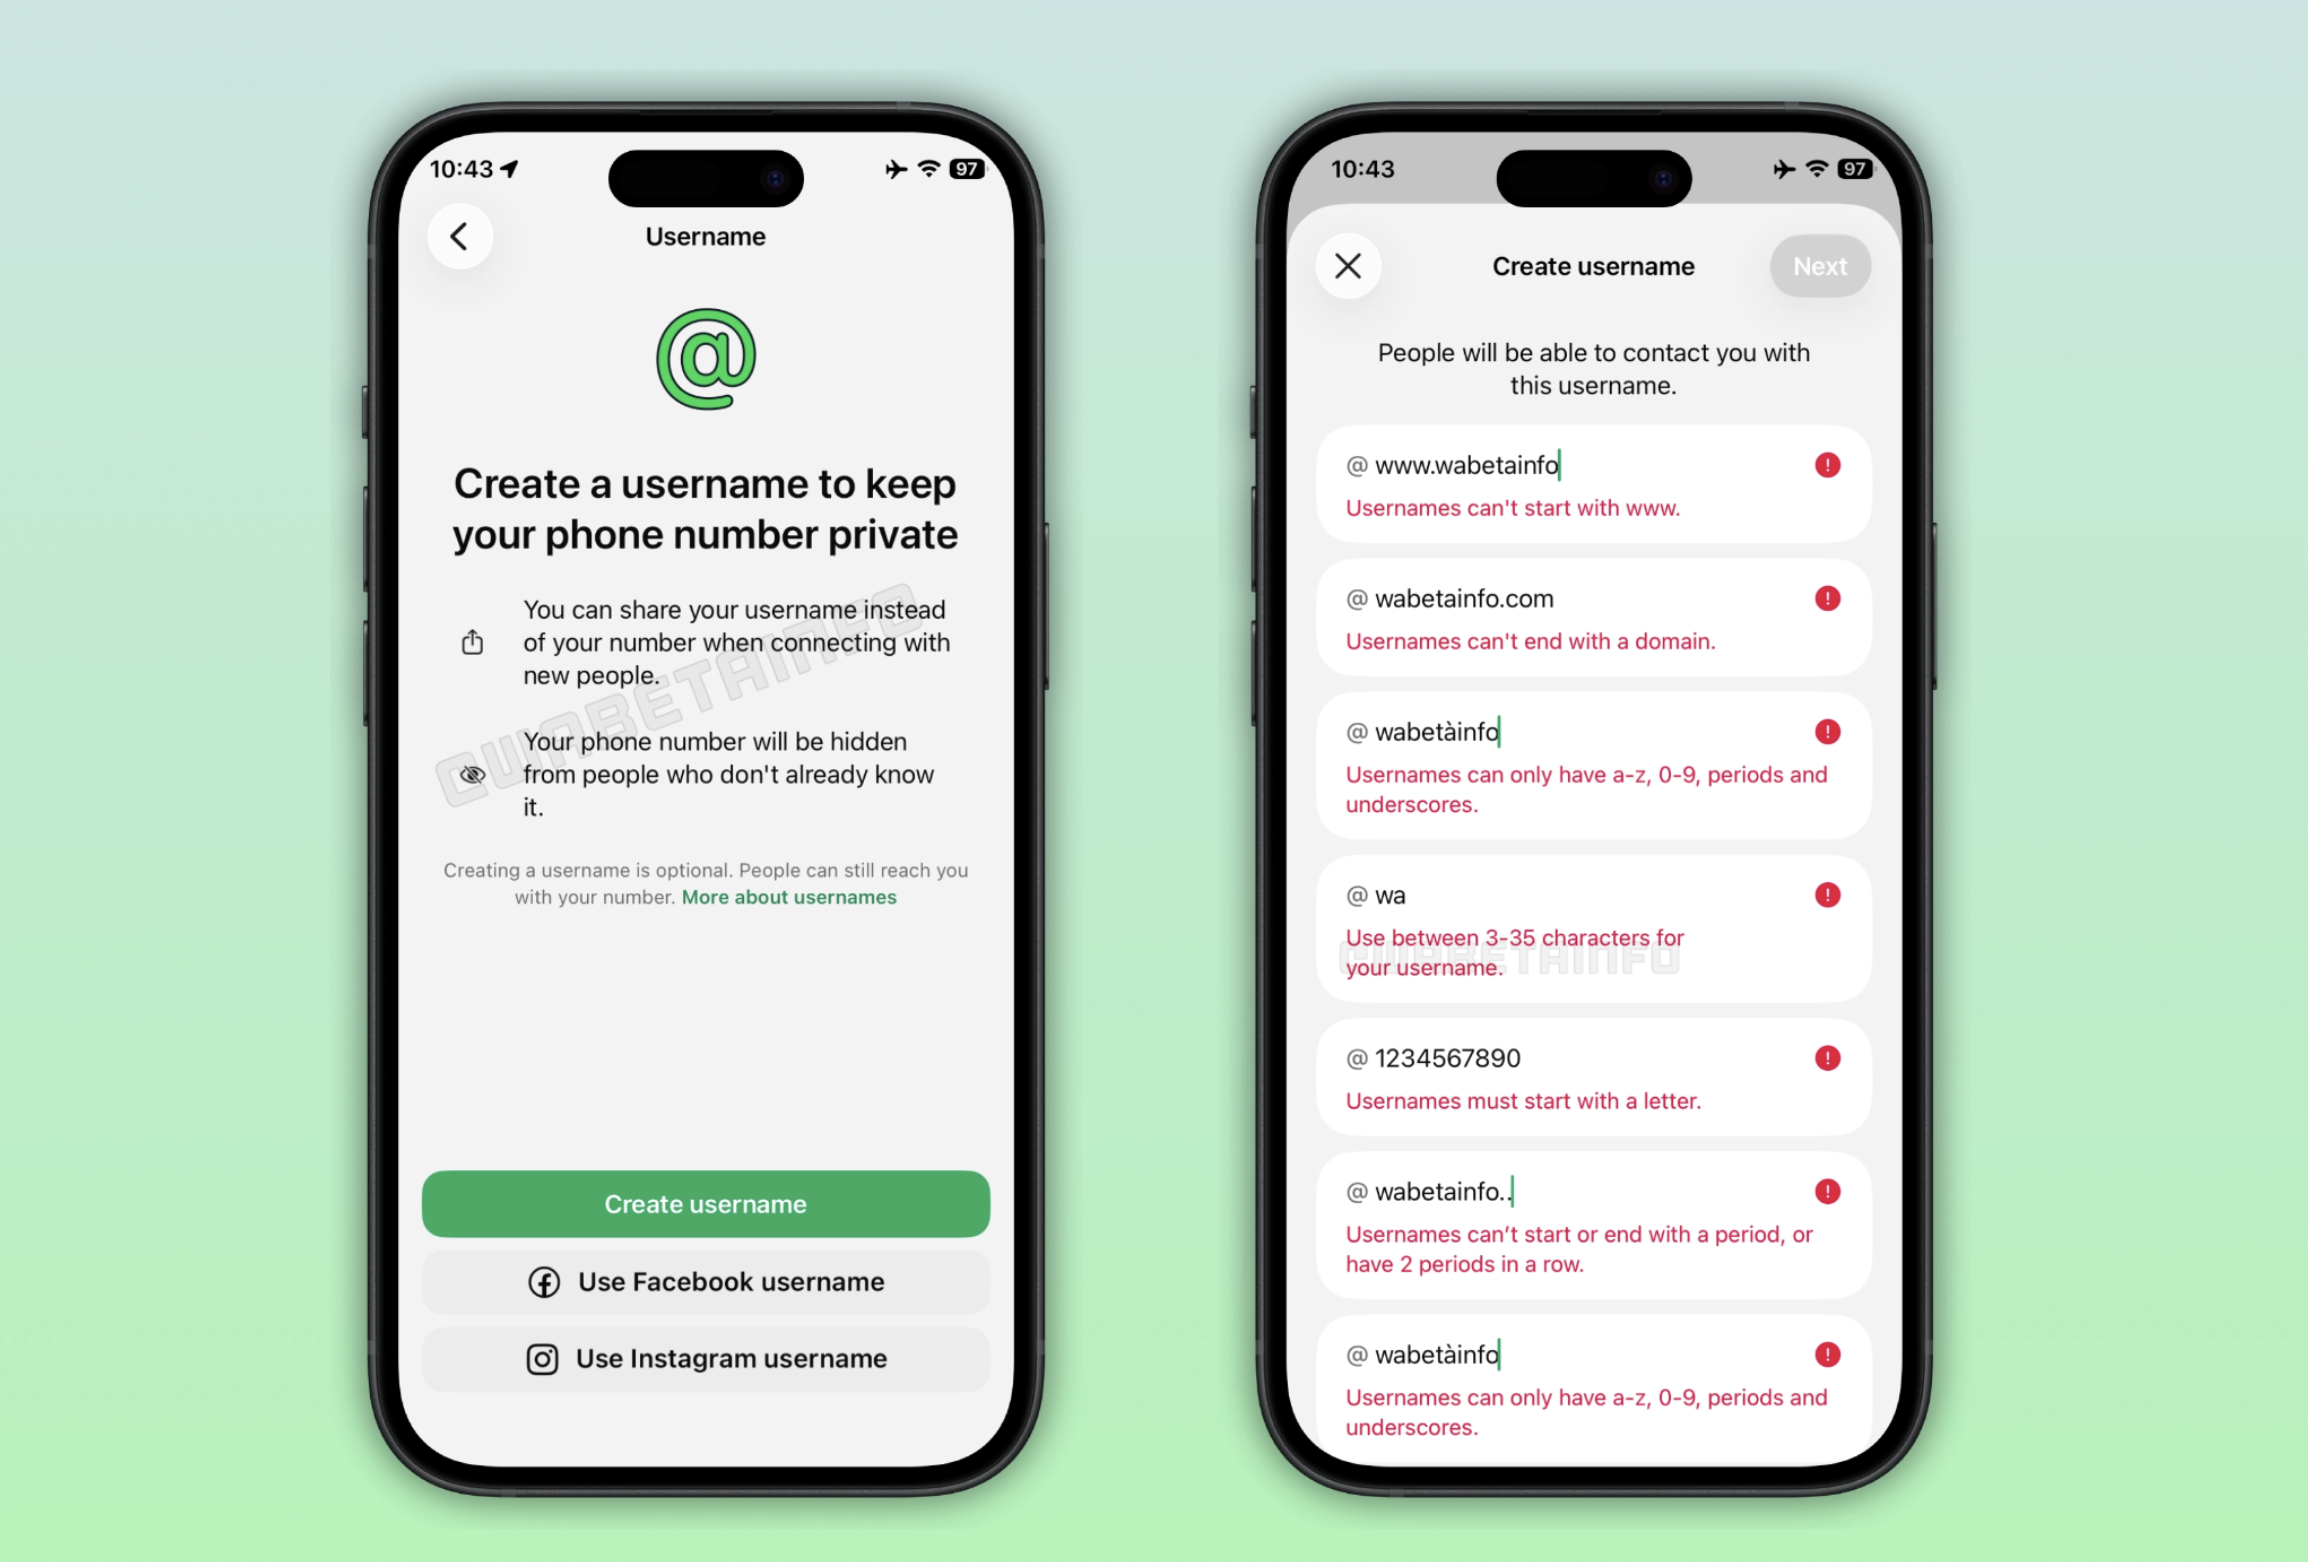
WhatsApp wdraża nowy sposób identyfikacji. Do nawiązania rozmowy wystarczy unikalna nazwa użytkownika https://sekurak.pl/whatsapp-wdraza-nowy-sposob-identyfikacji-do-nawiazania-rozmowy-wystarczy-unikalna-nazwa-uzytkownika/ #Wbiegu #Awareness #Phishing #Username #Whatsapp
Last week I had an MRI (x-ray with magnets). I got the images and all data. I have an interesting body.
That being said: use the standing desk. AI means less typing. This can save the ( German ) health system millions. So many young men have back problems. It’s a massive problem.
#ai #ergonomics #awareness
Błędy przy autoryzacji i obsłudze sesji w aplikacjach Johnson & Johnson
Badacz bezpieczeństwa o pseudonimie Eaton ujawnił podatności, które znalazł w 2 aplikacjach webowych firmy Johnson & Johnson. Pierwsza umożliwiała dostęp do danych niemal tysiąca studentów, a druga pozwalała na uzyskanie uprawnień administratora w wewnętrznym systemie. TLDR: Rekrutacja studentów Firma Johnson & Johnson chętnie pojawiała się na targach pracy i wydarzeniach...
#Aktualności #Awareness #Bezpieczeństwo #Eaton #Websec
Lisa Faulkner reveals she's 'all clear' after breast cancer diagnosis
https://www.bbc.co.uk/news/articles/c23y9gvd73ko?at_medium=RSS&at_campaign=rss
#Health #Cancer #Awareness
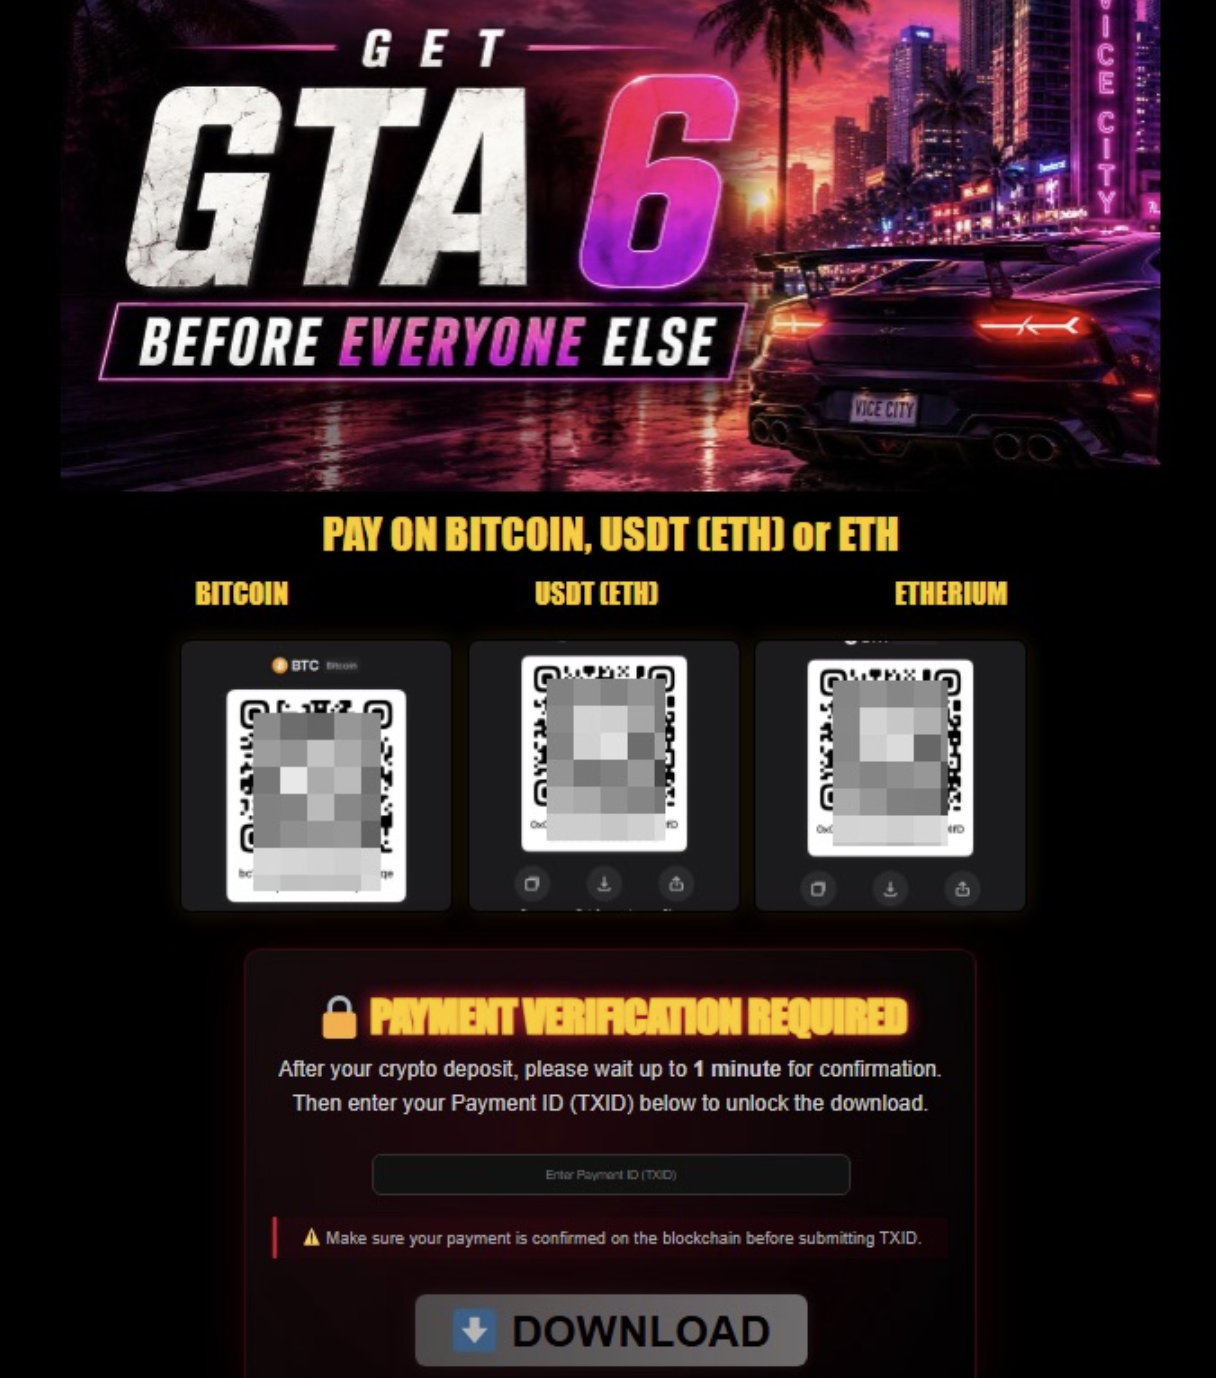
SCAM na GTA 6. Cyberprzestępcy oferują wczesny dostęp do gry w zamian za kryptowaluty
Napływające informacje o GTA 6 cieszą nie tylko fanów serii studia Rockstar Games, ale również cyberprzestępców. Szacuje się, że na najnowszą odsłonę Grand Theft Auto czekają miliony graczy na całym świecie, dlatego nie ma co się dziwić, że oszuści próbują wykorzystać zainteresowanie tematem do własnych celów. TLDR: Jak ostrzega portal...
#WBiegu #Awareness #Gta #Kryptowaluty #Malware #Preorder #RockstarGames #Scam
Replying to
Waarschuwing: nep-CAPTCHA's
CAPTCHA-vensters, meestal met een aantal plaatjes er in waarvan je enkele, die aan gegeven criteria voeldoen, moet aanvinken, zijn bedoeld om te voorkomen dat "bots" of "robots" webpagina's uitlezen.
In https://infosec.exchange/@briankrebs/116780029181293028 meldt Brian Krebs (@briankrebs@infosec.exchange ) een nep-CAPTCHA op de Gizmodo website (zie plaatje hieronder, info in Alt text).
Die nep-CAPTCHA vraagt u om onzichtbare tekst (die instructies bevat) naar het klembord te kopiëren, dat te plakken in een "terminal" of "command prompt" venster en dat uit te voeren. Daardoor wordt aanvullende kwaadaardige software gedownload en gestart.
Dat dit een "ClickFix" aanval wordt genoemd hoeft u niet te onthouden, wel dat CAPTCHA's met onduidelijke instructies gevaarlijk zijn!
Onderstaande is voor Windows, maar vergelijkbare CAPTCHA's zijn denkbaar voor MacOS, Linux, Android en iOS/iPadOS.
TRAP ER NIET IN!
Terzijde: "echte" CAPTCHA's zijn afschuwelijk: o.a. slechtziende mensen worden buitengesloten en virus/phishing scanners kunnen webpagina's niet analyseren. Bovendien vormen zij een inbreuk op uw privacy (veel CAPTCHA's komen van Google servers, waardoor Google weet dat u de pagina bezoekt) en u helpt hiermee AI te trainen.
#ClickFix #Malware #Awareness #SecurityAwareness #InfoSec #BigTechIsEvil #CAPTCHA