#itsecurity
52 posts · Last used 3d
Boosted by @welcome@friends.deko.cloud
Moin! 👋 Ich bin Thomas und neu hier auf norden.social.
Auf kabelbruch.de blogge ich über mein Homelab: Proxmox, Self-Hosting, IT-Security für zu Hause, Home Assistant und bald auch Meshtastic & MeshCore. Motto: Basteln, ausprobieren, auch mal scheitern – und darüber schreiben.
Neue Artikel kündige ich hier an. Fragen, Tipps und „Das hätte ich anders gemacht“ gern als Antwort.
https://kabelbruch.de
#NeuHier #Introduction #Homelab #SelfHosting #HomeAssistant #ITSecurity
Boosted by @trending@homestead.social
Bei Molly (Signal-Fork) herrscht seit Ende Juli Stillstand bei den Releases. Die Entwickler nennen fehlende Kapazitäten und aufwendige Merge-Konflikte als Gründe. Das Projekt soll weitergehen, ein Termin für das nächste Update fehlt jedoch.
Fast drei Monate ohne Updates sind bei einem sicherheitskritischen Messenger problematisch. Zusätzliche Sicherheitsfunktionen helfen wenig, wenn die Basis nicht aktuell gehalten wird.
#Molly #Signal #ITSecurity
Who had "getting compromised through plugging an LG monitor in" on their #itsecurity 2026 bingo card? Apparently just plugging an LG monitor into a windows computer is enough for them to install spyware and steal all of your data. But hey you agree to this in their ToS (even without having to click on "I agree", it just installs).
#Legal #infosec #itsec
Boosted by @gvenema@fairmove.net
Ich sage es seit Jahren: Werbeblocker sind digitale Selbstverteidigung. Citizen Lab zeigt, wie Online-Werbung zum Einfallstor für Staatstrojaner werden kann – ohne dass jemand auf eine Anzeige klickt. Google führte Discover-Tech sogar als »zertifiziert«. Werbeblocker sind keine Spielerei. Sie gehören zur IT-Sicherheitsgrundausstattung.
https://netzpolitik.org/2026/werbeblocker-obligatorisch-handys-lassen-sich-ohne-klick-per-werbeanzeige-hacken/
#Adblocker #Datenschutz #ITSecurity
Neuerdings bin ich Aushilfsadmin auf einem Server, der bei @hetzner@mastodon.hetzner.social steht. Nach einer Weile fiel mir auf, dass dieser Server Sicherheitsupdates erst ca. 6 Stunden später bekommt als meine anderen Linux-Server, die woanders stehen. Jetzt habe ich den Grund gefunden: In /etc/apt/sources.list.d/ liegt eine Datei, die https://mirror.hetzner.com/debian/security enthält.
Dass Rechenzentrumsbetreiber Spiegel der Paket-Repositories von Gnu/Linux-Distributionen betreiben, ist sicher nicht falsch. Aber Sicherheitsupdates müssen schnell verteilt werden. Dafür sollte man ein Repository einbinden, das schnell aktualisiert wird.
Jetzt habe ich diese Stelle durch https://deb.debian.org/debian-security ersetzt und denke, dass ich das Problem damit behoben habe.
#hetzner #aptmirror #Sicherheitsupdates #til #sysadmin #itsecurity
Anyone hear any more credible details around this possible #Citrix vulnerability?
#cybersecurity #itsecurity
You press the 97th key in your corporate-provided 128-character randomly generated password. Your eyelid twitches and you break into a cold sweat. The rock in your stomach tells you that you might not have depressed the shift key all the way several minutes ago when you meant to enter ^.
Minutes later the IT administrator leans over your shoulder to log in and reset your password. His login is clearly admin, password: letmein.
#thestateofcorporatesecurity #security #itsecurity #shorthorror
Google sieht Hinweise auf eine begrenzte, gezielte Ausnutzung von
CVE-2026-58704 auf Pixel-Geräten. Die Schwachstelle steckt im Modem
und ermöglicht eine Rechteausweitung. Der September-Patchlevel
2026-09-05 behebt die Lücke.
https://source.android.com/docs/security/bulletin/pixel/2026/2026-09-01
#Android #Pixel #ITSecurity
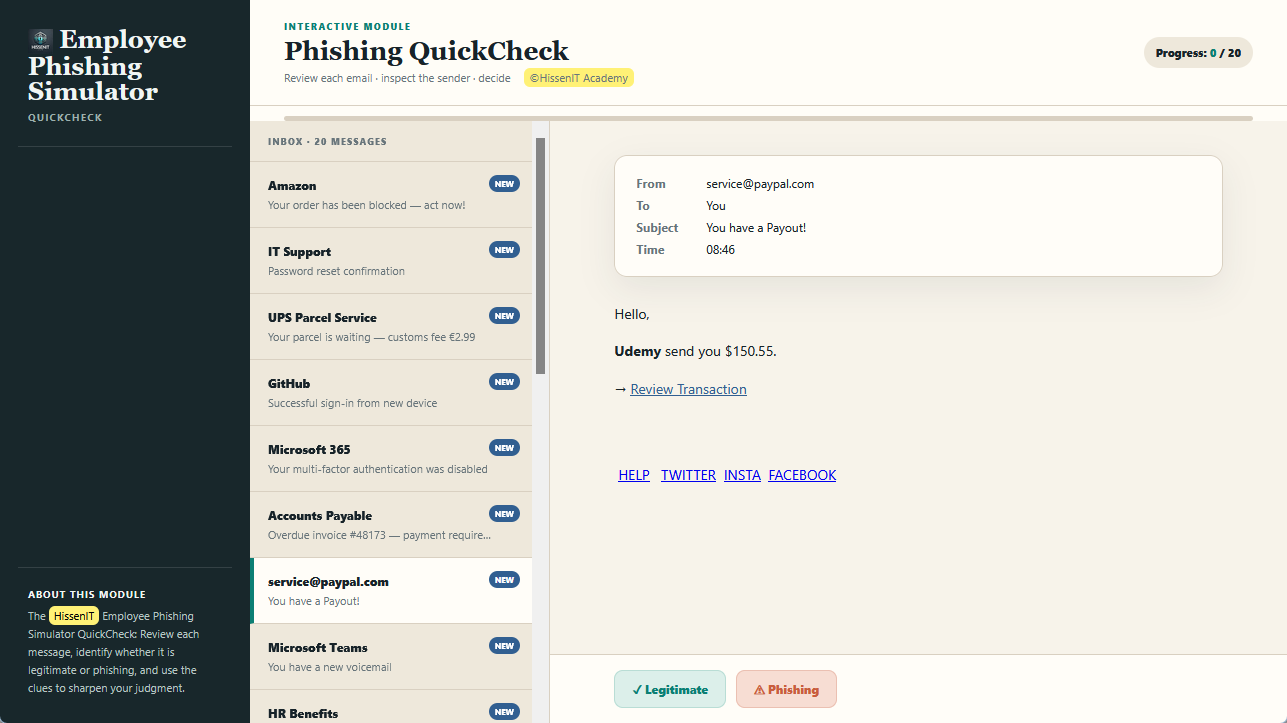
New free Employee Phishing Simulator QuickCheck as SCORM module
→ In this Phishing Simulator Employees shall review each message, identify whether it is legitimate or phishing, and use clues to sharpen their judgment. LMS reporting gives managers valuable insights into how their employees respond to common and sometimes deceptive phishing emails, helping identify potential gaps in security awareness and areas...
#ciso #itsecurity #cybersecurity #awareness #lms #free
Boosted by @welcome@friends.deko.cloud
Servus Fediverse! 👋
Bin jetzt dezentral unterwegs, mal schaun wie des so is. I mag IT und alles was dazu gehört und i bin gern draußen. 💻 🐧 🦉 🏔️
• #ITSecurity & #InfoSec
• #SysAdmin & #Networking
• #Linux & #OpenSource
• #Datenschutz & #SelfHosted
• #Natur & #Wandern
Boosts zur Vernetzung sind herzlich willkommen!
#Neuhier #Introduction #FediAT #Österreich
PAPERCUT-NOTFALL-PATCH 2 SOLL AKTIVE ANGRIFFE AUF NG UND MF STOPPEN
https://gadgetchecks.de/papercut-notfall-patch-2-soll-aktive-angriffe-auf-ng-und-mf-stoppen/
#technikaktuell #papercut #cybersicherheit #sicherheitslücke #itsecurity #gadgetchecks
"Damit Dein Rechner startet und Du arbeiten kannst, gibst Du 1. erst da und dann 2. da Dein Passwort ein."
"Dasselbe Passwort?"
"Dasselbe Passwort."
"Und dann kann ich loslegen?"
"Nein, um ins VPN zu kommen, musst Du nochmal Dein Passwort eingeben."
"Dasselbe Passwort?"
"Dasselbe Passwort."
#passwort #windows #vpn #security #Sicherheit #itsecurity #sso
Mein PGP-Keygenerator auf dem Weg zu Post-Quantum
Ich möchte euch nur kurz informieren, dass Post-Quantum-Kryptografie in PGP nicht mehr allzu weit entfernt ist.
Mit RFC 9980 wurde inzwischen der offizielle IETF-Standard für Post-Quantum-Kryptografie in OpenPGP veröffentlicht.
➡️ Verschlüsselung: hybride Verfahren mit ML-KEM + ECC
➡️ Signaturen: hybride Verfahren mit ML-DSA + EdDSA
Jetzt fehlt im Wesentlichen noch die entsprechende Umsetzung in OpenPGP.js. Sobald diese Unterstützung dort sauber integriert ist, werde ich auch meinen PGP-Keygenerator um standardkonforme Post-Quantum-OpenPGP-Schlüssel erweitern.
#OpenPGP #PGP #Verschlüsselung #Keygenerator #Datenschutz #Security #Secunis #ITSecurity
Hackback klingt nach digitaler Gegenwehr. Gemeint ist: Der Staat hackt fremde Systeme und kann sie lahmlegen, noch bevor es einen Angriff gab. Dafür braucht er Sicherheitslücken. Dann entsteht ein gefährlicher Anreiz, bekannte Lücken nicht zu schließen. Doch dieselben Lücken bedrohen unsere Computer, Firmen und Behörden. Das macht uns unsicherer.
#Hackback #ITSecurity #CCC #Datenschutz #EinfacheSprache
🔒 Neues Wissen, mehr Sicherheit! 🎓
Ich habe die Masterclass „DomainSecurity“ der InterNexum GmbH erfolgreich absolviert! 🎉
📌 Was wurde gelernt?
✔ Grundlagen Domainmanagement & DNS
✔ E-Mail-Authentisierung (SPF, DKIM, DMARC)
✔ E-Mail-Transport-Sicherheit (MTA-STS, TLS-RPT, DANE)
✔ DNS-Sicherheit (DNSSEC, CAA, TLSA)
✔ BIMI für vertrauenswürdige E-Mails
💡 Und das Beste?
Dieses Wissen wird bei Zempel IT Security bereits eingesetzt, um den eigenen E-Mail-Verkehr bestmöglich abzusichern – für mehr Schutz vor Phishing, Spoofing & Co.!
🚀 Sicherheit ist kein Zufall, sondern das Ergebnis von Wissen und Umsetzung.
https://zempel-itsecurity.de/home/zis-blog/33-neues-wissen,-mehr-sicherheit-bj%C3%B6rn-zempel-erfolgreich-in-domainsecurity-zertifiziert
#DomainSecurity #EmailSecurity #ZempelITSecurity #Cybersecurity #DNS #DMARC #ITSecurity #KnowledgeIsPower
Happy #SysAdminDay! 🍰 🧁
Liebe Admins, habt Dank für eure Geduld, Hingabe und Ausdauer! Ohne euch läuft nichts – keine #Cloud, keine #ITSicherheit, kein #Datenschutz, keine #Kommunikation.
Danke fürs Durchhalten und unermüdliche Verbessern!
🙏 ⌨️ 💪
#Systemadministration #FediAdmin #SysAdmin #ITsecurity #Admin #AdminLeiden #Digitalisierung
SP Page Builder 6.7.1: Update schließt vier Sicherheitslücken -
Schwachstellen: SQL-Injection ohne Anmeldung - Offenes Mail-Relay ohne Anmeldung - SQL-Injection mit Autoren-Zugang - Löschen beliebiger Dateien mit Autoren-Zugang
https://www.all-about-security.de/sp-page-builder-6-7-1-update-schliesst-vier-sicherheitsluecken/
#itsecurity #sql #cybersecurity
Interessante Alternative zum klassischen Passwort-Safe: eesy erzeugt Passwörter mit einem analogen, mechanischen Verfahren – ohne App, Cloud oder zentrale Passwortdatenbank.
Spannender Ansatz für alle, die ihre Zugangsdaten möglichst unabhängig von digitalen Diensten verwalten möchten.
https://www.eesypasswort.de/
#Passwörter #Datenschutz #ITSecurity
Linux Kernel verzeichnet 432 CVEs in nur zwei Tagen https://fosstopia.de/linux-kernel-432-cves-in-nur-zwei-tagen/ #ITSecurity #KernelSicherheit #Linux #LinuxKernel
Ihre Cybersicherheits-News 20.-26. Juli 2026. In 60 Sekunden.
Die Website der Nextcloud ist offline, gehen Sie weiter, es ist nichts passiert, ein Modell von OpenAI hackt Hugging Face.
https://www.60-sekunden-cyber.de/kw30-2026/
#cyber #cybersicherheit #itsicherheit #itsecurity #infosec